Choisir un prestataire de solutions et services IT engage votre organisation sur plusieurs années, avec des conséquences directes sur la sécurité de vos données, la continuité de vos opérations et votre capacité à répondre aux exigences réglementaires luxembourgeoises. La difficulté tient rarement au manque d’offres, mais à leur hétérogénéité : un éditeur de logiciel, un intégrateur et un fournisseur de services managés ne se comparent pas sur les mêmes bases. Pour trancher sans hésitation, vous avez besoin de critères vérifiables, pas d’arguments commerciaux. Cet article vous propose une méthode fondée sur le périmètre réel des services, les certifications reconnues, la souveraineté des données et une grille de notation pondérée pour départager vos candidats.
Réponse directe : Un prestataire IT se sélectionne sur quatre familles de critères vérifiables : périmètre de services couvert (infrastructure, cloud, cybersécurité, support), certifications reconnues telles qu’ISO/IEC 27001, souveraineté des données avec hébergement et juridiction clairement identifiés, et qualité de l’accompagnement contractuel. Une grille de notation pondérée permet d’arbitrer objectivement entre candidats.
Quels critères examiner avant de choisir un prestataire IT ?
La première difficulté lorsque vous comparez des prestataires tient à la nature même de leur offre. Un fournisseur de licences logicielles, un intégrateur de solutions ponctuelles et un prestataire de services managés complets couvrent des périmètres très différents, même lorsqu’ils répondent au même appel d’offres. Avant toute comparaison, vous devez cartographier précisément ce que chaque candidat prend en charge et ce qui reste à votre équipe interne.
Quatre familles de critères permettent de structurer cette analyse. Vous pouvez consulter des ressources sectorielles comme ce panorama des acteurs IT pour mieux situer les typologies de prestataires avant d’approfondir vos critères.
Les quatre familles de critères à instruire
- Périmètre de services : infrastructure, cloud, cybersécurité, support utilisateurs, gouvernance.
- Certifications et engagements : normes reconnues, niveaux de service contractuels, audits.
- Références comparables : clients de taille et secteur équivalents, cas d’usage documentés.
- Capacité d’accompagnement : conseil amont, conduite du changement, évolutivité contractuelle.
Le périmètre réel des services couverts
Demandez à chaque prestataire de préciser les services inclus dans son offre : hébergement, administration des serveurs, supervision 24 h/24 et 7 j/7, gestion des sauvegardes, assistance aux utilisateurs, cybersécurité et mises à jour. Un spécialiste intervenant sur un domaine précis peut convenir à une entreprise disposant déjà d’une équipe informatique interne. À l’inverse, un intégrateur proposant une offre globale simplifie la coordination des différents services et interlocuteurs. Pour accompagner cette démarche, DEEP, spécialiste des services informatiques managés, du cloud et de la cybersécurité au Luxembourg, propose des solutions destinées à répondre aux besoins d’infrastructure et de gestion informatique des entreprises.
Les certifications et référentiels vérifiables
Les certifications constituent un signal objectif de maturité. La norme ISO/IEC 27001 reste la référence internationale en matière de système de management de la sécurité de l’information. Au Luxembourg, l’autorité nationale de certification cybersécurité est l’ILNAS, désignée au titre du règlement européen (UE) 2019/881. Exigez des copies à jour des certificats et vérifiez leur portée exacte : une certification couvrant uniquement une filiale ou un périmètre restreint n’engage pas l’ensemble du prestataire.
Les références clients comparables
Un prestataire crédible accepte de fournir des références de clients comparables à votre organisation en taille, secteur et complexité. Demandez à échanger avec deux ou trois d’entre eux pour comprendre la qualité réelle du support, la gestion des incidents majeurs et la posture du prestataire en cas de litige. Les études de cas publiées sur un site commercial ne remplacent jamais ces échanges directs.
Pourquoi la localisation et la souveraineté des données comptent au Luxembourg ?
Au Luxembourg, la localisation des données dépasse la simple préférence : elle conditionne votre conformité réglementaire, notamment dans les secteurs financier, de la santé et des institutions publiques. Un hébergement situé dans l’Union européenne et, idéalement, sur le territoire luxembourgeois vous place sous une juridiction unique et simplifie considérablement vos démarches de mise en conformité.
La Commission nationale pour la protection des données rappelle les obligations RGPD envers les sous-traitants : vous ne pouvez confier des données personnelles qu’à un prestataire présentant des garanties suffisantes, formalisées par un contrat conforme à l’article 28 du RGPD. Cette exigence n’est pas optionnelle, elle engage votre responsabilité en tant que responsable de traitement.
Risque d’hébergement hors UE : Confier vos données à un prestataire hébergeant hors de l’Union européenne peut vous exposer à des législations extraterritoriales incompatibles avec le RGPD et compliquer sérieusement votre démonstration de conformité en cas de contrôle.
Les exigences sectorielles luxembourgeoises
Les secteurs réglementés imposent des exigences additionnelles : les acteurs financiers surveillés par la CSSF appliquent des règles spécifiques en matière d’externalisation IT ; les acteurs de santé répondent à des contraintes de confidentialité renforcées ; les institutions publiques peuvent exiger un hébergement souverain. Avant toute consultation, listez précisément les référentiels sectoriels applicables à votre activité et transmettez cette liste aux candidats.
L’avantage opérationnel d’un prestataire local
Un prestataire implanté au Luxembourg présente plusieurs avantages concrets : connaissance fine du cadre réglementaire national, capacité à intervenir rapidement sur site, interlocuteurs francophones et germanophones, et proximité avec les autorités de contrôle. Cette proximité facilite la gestion des incidents critiques, où chaque heure compte.
Comment évaluer l’expertise sectorielle du prestataire ?
L’expertise sectorielle ne se résume pas à une liste de logos sur une plaquette commerciale. Elle se vérifie à travers la capacité du prestataire à comprendre vos contraintes métier, à anticiper vos obligations de conformité et à proposer des solutions déjà éprouvées dans votre secteur. Un prestataire généraliste peut livrer une infrastructure fonctionnelle, mais passer à côté de spécificités réglementaires coûteuses à corriger ultérieurement.
Les questions à poser pendant la consultation
Lors d’un appel d’offres ou d’une consultation, posez des questions précises qui révèlent la profondeur de l’expertise sectorielle. Combien de clients de votre secteur le prestataire accompagne-t-il actuellement ? Depuis combien d’années ? Quelles solutions a-t-il déjà déployées pour répondre à telle contrainte réglementaire précise ? Dispose-t-il de modèles contractuels préconfigurés pour votre secteur ? Les réponses évasives ou génériques sont un signal d’alerte.
La preuve par les cas d’usage
Demandez des cas d’usage détaillés et récents, avec contexte, enjeux, solutions déployées et résultats mesurables. Un prestataire expérimenté dans votre secteur dispose de références précises et accepte de les documenter. Vérifiez également si les solutions proposées sont préconfigurées aux normes de votre secteur ou si les adaptations resteront à votre charge, ce qui change sensiblement le coût total et les délais de déploiement.
Cas pratique
Hypothèse : une PME financière luxembourgeoise de 80 collaborateurs lance une consultation pour externaliser son infrastructure. Trois prestataires répondent. Le premier propose un hébergement cloud public hors UE à prix attractif. Le deuxième propose une infrastructure dédiée en Allemagne, certifiée ISO/IEC 27001, sans expérience documentée du secteur financier luxembourgeois. Le troisième propose un hébergement local, certifié, avec plusieurs clients CSSF comparables et des modèles contractuels adaptés aux exigences d’externalisation du secteur. Même si son prix est 15 % plus élevé que le premier, le troisième candidat réduit significativement le risque de non-conformité et la charge d’adaptation interne.
Comparer les prestataires avec une grille de décision simple
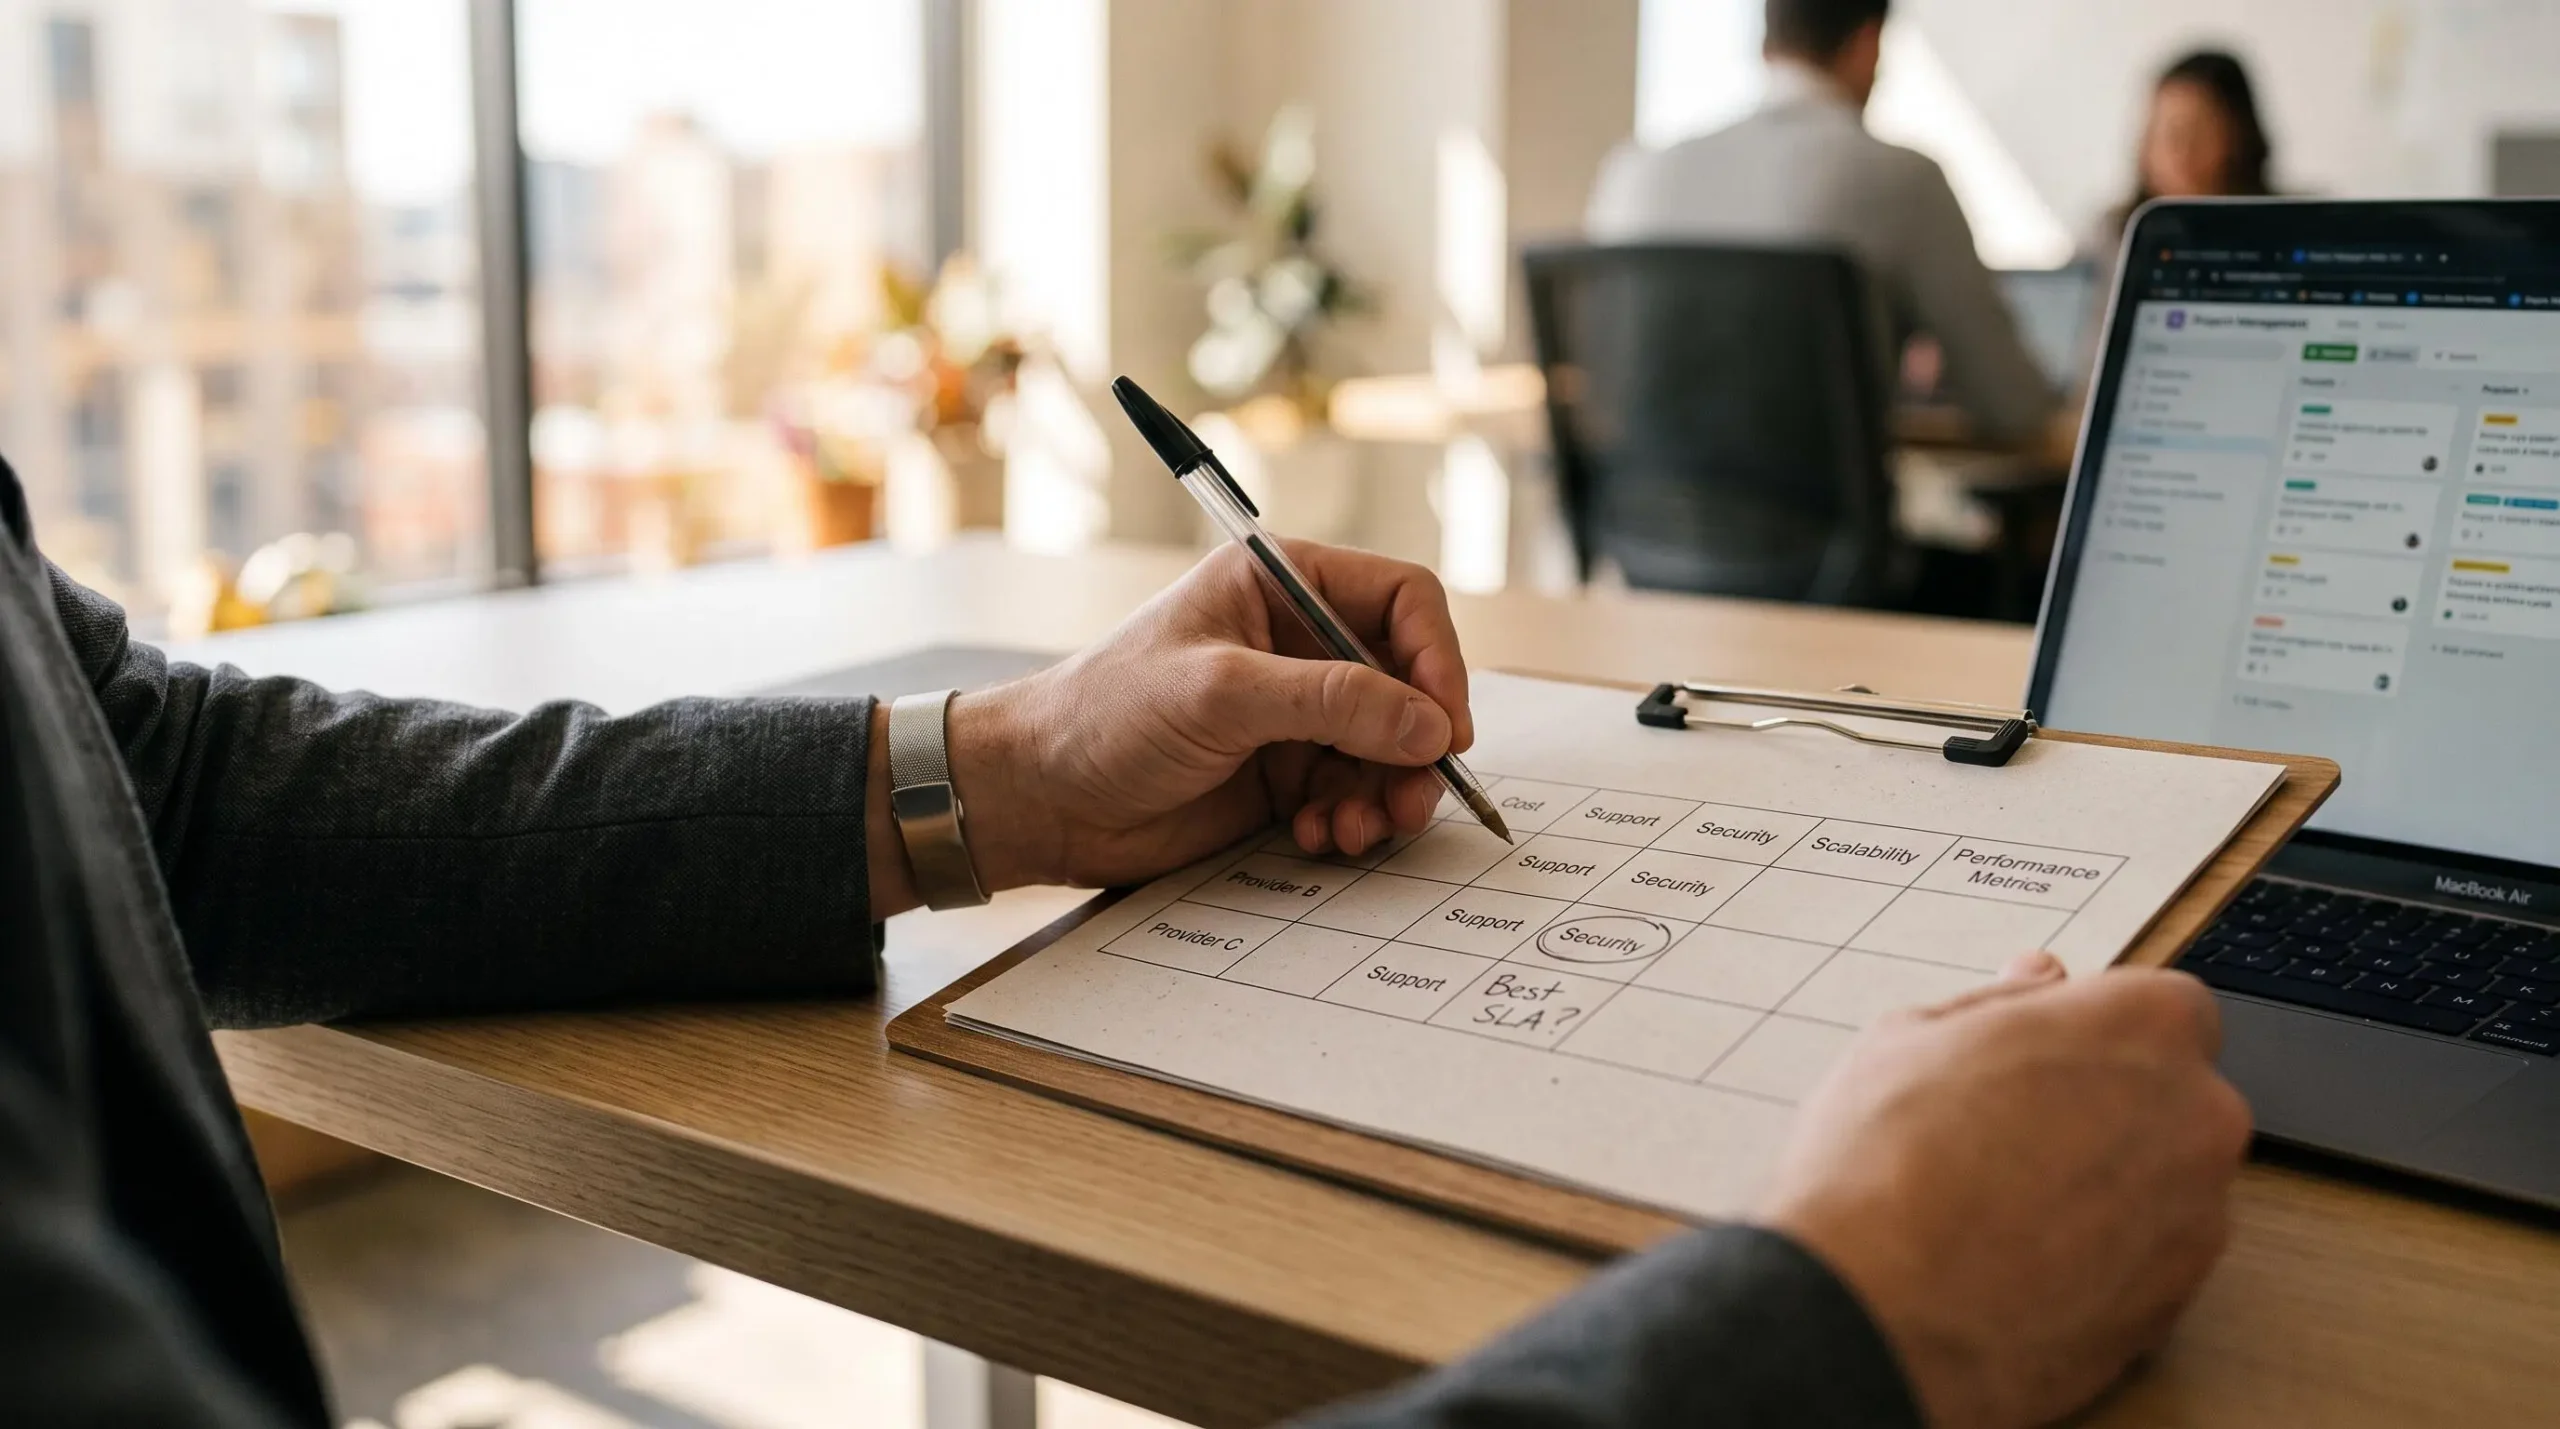
Une grille de notation pondérée transforme une comparaison subjective en arbitrage défendable. L’objectif n’est pas de produire un document exhaustif, mais une méthode reproductible en quelques heures qui vous permet de documenter votre décision auprès de votre direction ou de votre conseil d’administration.
Construire la grille de notation
Listez d’abord vos critères, puis attribuez à chacun un poids reflétant son importance relative. Pour un acteur réglementé, la conformité et la souveraineté pèsent typiquement plus que le prix. Pour une PME non réglementée, le support quotidien et la réactivité peuvent devenir prioritaires. Notez ensuite chaque candidat de 1 à 5 sur chaque critère, puis consolidez les scores pondérés.
Le tableau ci-dessous illustre une pondération type pour une entreprise luxembourgeoise soumise à des exigences sectorielles.
| Critère | Pondération indicative | Éléments à vérifier |
|---|---|---|
| Périmètre de services | 25 % | Services inclus, périmètre contractuel, interfaces avec l’interne |
| Conformité et souveraineté | 25 % | Certifications, hébergement, juridiction, contrat article 28 RGPD |
| Expertise sectorielle | 20 % | Références comparables, cas d’usage, modèles préconfigurés |
| Support et SLA | 15 % | Horaires, délais garantis, pénalités, gouvernance |
| Prix et conditions | 15 % | Coût total sur la durée, clauses de révision, réversibilité |
Évaluer le modèle de services managés
Au-delà des critères techniques, examinez le modèle opérationnel du prestataire. Les engagements de niveau de service (SLA) doivent préciser les délais de prise en compte, de résolution et les pénalités associées. La gouvernance contractuelle (comité de pilotage, revues périodiques, reporting) détermine la qualité de la relation sur plusieurs années. Un prestataire proposant un support de proximité au quotidien, avec des interlocuteurs identifiés, limite les frictions de l’exploitation courante.
Les erreurs à éviter lors du choix d’un partenaire IT
Même avec une grille rigoureuse, certains pièges reviennent fréquemment dans les décisions de sélection. Les identifier à l’avance vous évite des arbitrages coûteux à corriger une fois le contrat signé.
Les pièges les plus fréquents à anticiper
- Comparer le coût total sur la durée du contrat, pas seulement le tarif annuel affiché.
- Vérifier systématiquement les certifications et leur périmètre exact.
- Formaliser une clause de réversibilité dès la signature.
- Prévoir une gouvernance contractuelle avec revues périodiques.
- Choisir uniquement sur le prix sans vérifier le périmètre réel.
- Négliger la souveraineté des données et la conformité sectorielle.
- Sous-estimer l’importance du support quotidien.
- Signer sans clause de réversibilité ni gouvernance claire.
Le piège du périmètre insuffisant
Un contrat au périmètre trop restreint vous oblige à multiplier les fournisseurs pour couvrir vos besoins réels, ce qui dilue les responsabilités en cas d’incident et complique la gouvernance. Avant de signer, listez précisément tous les services dont vous avez besoin et vérifiez point par point ce que couvre le contrat proposé. Les zones grises se transforment presque toujours en coûts supplémentaires.
La clause de réversibilité oubliée
Un contrat sans clause de réversibilité claire vous enferme avec un prestataire dont vous ne pourrez pas sortir sans difficultés techniques et contractuelles majeures. Exigez une clause précisant les modalités de restitution de vos données, les formats, les délais et les coûts associés. Cette clause doit figurer dès la signature initiale, jamais être négociée au moment du départ.
Quelle certification exiger en priorité d’un prestataire IT ?
La norme ISO/IEC 27001 constitue le socle reconnu internationalement pour la sécurité de l’information. Au Luxembourg, l’ILNAS est l’autorité nationale de certification cybersécurité. Vérifiez le périmètre exact couvert par le certificat, sa date de validité et l’organisme émetteur.
Faut-il obligatoirement un hébergement des données au Luxembourg ?
Pas nécessairement, mais un hébergement dans l’Union européenne est fortement recommandé pour simplifier la conformité RGPD. Pour les secteurs réglementés (finance, santé, institutions publiques), un hébergement luxembourgeois ou sous juridiction nationale clairement identifiée reste préférable pour limiter les risques de non-conformité sectorielle.
Comment vérifier la solidité financière d’un prestataire IT ?
Demandez les comptes publiés des trois derniers exercices et vérifiez l’ancienneté de l’entreprise sur son marché. Un prestataire dont la santé financière est fragile peut représenter un risque de continuité pour vos services critiques.
Combien de prestataires faut-il consulter avant de choisir ?
Trois à cinq candidats constituent un échantillon suffisant pour comparer objectivement sans alourdir inutilement l’instruction. Au-delà, le temps consacré à l’analyse dépasse souvent la valeur ajoutée des candidatures supplémentaires.
Pour transformer cette méthode en décision opérationnelle, lancez une consultation structurée auprès de trois à cinq candidats correspondant à votre contexte réglementaire et à la taille de votre organisation. Appliquez la grille pondérée dès les premiers échanges, formalisez vos vérifications documentaires et conservez une trace écrite de votre arbitrage. Vous disposerez ainsi d’un dossier défendable en interne et d’une base solide pour négocier les clauses contractuelles essentielles.